Nexus
La machine Nexus comporte une vulnérabilité d'inclusion de fichier local, la fuite du token secrète via LFI et l''injection du commande, le service web est exécuter avec le privilège élevé
La machine Nexus comporte une vulnérabilité d'inclusion de fichier local, la fuite du token secrète via LFI et l''injection du commande, le service web est exécuter avec le privilège élevé
la machine noctis présente une faiblesse dans la régénération du JWT grâce a une key secrète faible, la faille SSTI dans le chat, l'exposition du code PIN de nova dans le key redis et l'escalade root via une binaire qui une import un fichier shared object contrôlé par l'utilisateur nova
Cacher l'IP d'un serveur C2 Sliver derrière un redirecteur Nginx, verrouiller le team server, puis rendre le redirecteur réellement sacrifiable grâce au DNS et aux domaines de secours.
Faire revenir un premier beacon, en direct, sans rien entre l'implant et le team server. C'est volontairement le montage le plus simple possible : on veut voir le C2 fonctionner à nu avant d'apprendre à le cacher. pour le Blue team qui voit des beacons a l'intervalle de temps c'est très suspect
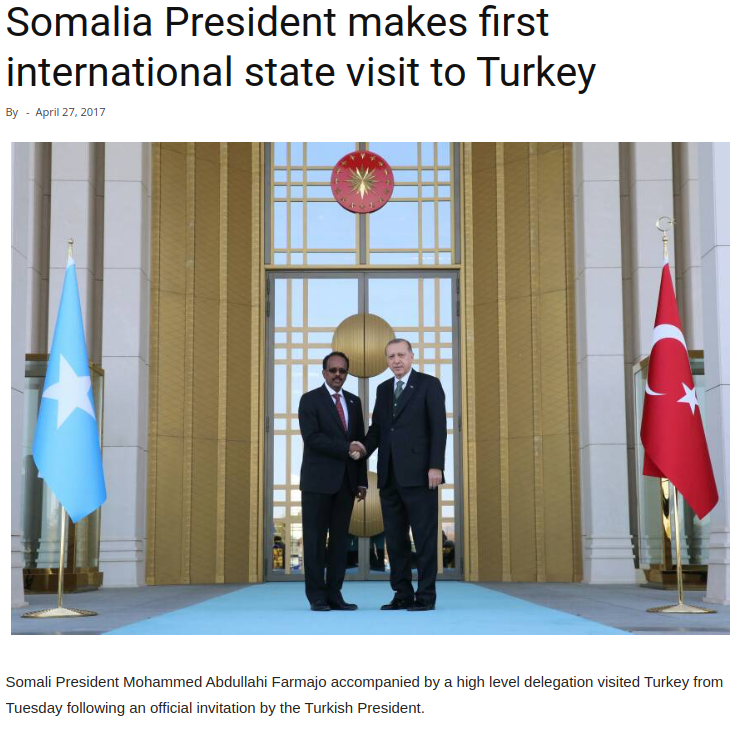
défi OSINT de type IMINT pour la recherche inversé de l'image
Vous aimez Linux et les CTF ? WTF, donc tu es comme nous ! Profitez de la pratique de vos compétences Linux pour obtenir les drapeaux et pour trouver le mot de passe à se connecter en tant qu'autres utilisateurs. C'est un niveau débutant donc Profitez bien et être patient !
Escalera est une machine dont l'accès initiale est obtenu grâce a un fichier texte contenant les information de connexion exposer par le DevOps dans le répertoire web, l'élévation de privilège est réalisé grâce a l'exploitation binaire, l'exploitation web ainsi l'utilisation d'un fichier yaml malveillant avec la permission sudo pour devenir root
Network est une machine vulnérable a l'injection de commande non standard avec l'élévation de privilège via la commande ip avec la permission sudo
Toctou est une machine parfait pour les débutants, la machine est vulnérable au téléchargement de fichier non sécurisé, le race condition est l'élévation de privilèges via le détournement du chemin de la commande (Path hijacking)
Method est une machine facile de la plateforme Vulnyx qui utilise Webdav qui est un protocole qui permette au utilisateur de créer de modifié et de déplacé les documents sur un serveur c'est qui constitue un risque pour la sécurité de téléchargement de fichier et d'exécution de code a distance RCE ainsi que l'élévation de privilège via tar wildcard